La transformation numérique, le développement du télétravail, l’adoption massive des applications cloud et la multiplication des sites distants ont profondément modifié les infrastructures informatiques des entreprises.
Les collaborateurs accèdent désormais aux ressources de l’entreprise depuis différents lieux, sur plusieurs équipements et via de multiples connexions Internet. Les entreprises doivent donc sécuriser des environnements de plus en plus distribués.
Face à cette évolution, elles recherchent des solutions capables de concilier performance réseau, simplicité de gestion et cybersécurité.
C’est dans ce contexte que le Secure Access Service Edge (SASE) s’impose comme une nouvelle approche.
Elle rapproche les fonctions de connectivité réseau et de cybersécurité au sein d’une architecture principalement basée dans le cloud.
Cette convergence permet de sécuriser les accès tout en améliorant l’expérience utilisateur, quel que soit le lieu de connexion.
Qu’est-ce que le SASE ?
Définition du Secure Access Service Edge
Le SASE est un modèle d’architecture qui combine les fonctions réseau et les services de cybersécurité dans une architecture principalement basée dans le cloud.
Contrairement aux infrastructures traditionnelles, où les équipements réseau et les solutions de sécurité sont souvent gérés séparément, le SASE rapproche ces différentes fonctions.
L’objectif est de sécuriser les accès et les flux de données tout en simplifiant leur gestion.
Une architecture SASE permet ainsi aux utilisateurs d’accéder aux applications et aux ressources de l’entreprise de manière sécurisée. Ils peuvent être au bureau, en télétravail ou en déplacement.
Pourquoi cette approche est-elle apparue ?
Pendant de nombreuses années, les infrastructures informatiques reposaient sur un modèle relativement simple.
Les collaborateurs travaillaient principalement dans les locaux de l’entreprise. Les applications étaient souvent hébergées dans un datacenter interne. Les équipements de sécurité étaient donc concentrés autour du réseau de l’entreprise.
Le réseau constituait alors un périmètre de confiance.
Aujourd’hui, cette organisation a profondément évolué.
Les applications sont de plus en plus hébergées dans le cloud. Les collaborateurs utilisent des solutions SaaS au quotidien. Les accès distants sont également devenus la norme dans de nombreuses organisations.
Dans ce contexte, faire transiter toutes les connexions par le siège de l’entreprise n’est plus toujours pertinent.
Cela peut augmenter la latence, ralentir l’accès aux applications cloud et complexifier l’administration du réseau.
L’architecture SASE répond à ces nouveaux usages en rapprochant les fonctions de sécurité des utilisateurs et des applications, où qu’ils se trouvent.
Les composants d'une architecture SASE
Le SASE ne correspond pas à une technologie unique.
Il repose sur plusieurs briques complémentaires. Ensemble, elles permettent de sécuriser les accès, de protéger les données et d’optimiser les communications.
Le SD-WAN : la brique réseau de l’architecture SASE
Le SD-WAN (Software-Defined Wide Area Network) constitue la composante réseau centrale d’une architecture SASE.
Il joue donc un rôle essentiel dans la connexion des différents sites, des utilisateurs et des applications cloud.
Concrètement, le SD-WAN permet de piloter intelligemment les connexions réseau. Il peut utiliser plusieurs liens disponibles, comme la fibre, Internet, la 4G ou la 5G.
Le SD-WAN analyse en temps réel la qualité des connexions. Il peut alors sélectionner automatiquement le lien le plus adapté selon la disponibilité, les performances ou la qualité de service.
Cette gestion intelligente des flux améliore la performance et la résilience du réseau.
Le SD-WAN constitue ainsi le socle réseau de l’architecture SASE. Il optimise et pilote les connexions, tandis que les autres briques du SASE assurent la sécurité des accès et des usages.
Le lien entre les deux est donc essentiel :
- le SD-WAN optimise la connectivité et le routage des flux ;
- le SASE ajoute les fonctions de sécurité nécessaires pour protéger les utilisateurs, les applications et les données.
Il ne faut donc pas opposer SASE et SD-WAN. Le SASE ne remplace pas le SD-WAN. Au contraire, le SD-WAN constitue une composante essentielle du modèle SASE.
Le Zéro Trust Network Access (ZTNA)
Le ZTNA (Zero Trust Network Access) applique les principes du Zero Trust aux accès distants.
Plutôt que d’accorder un accès global au réseau via un VPN traditionnel, chaque utilisateur est authentifié et autorisé uniquement pour les applications ou les ressources dont il a réellement besoin.
Cette approche réduit les risques de mouvements latéraux en cas de compromission d’un compte ou d’un terminal.
Le Secure Web Gateway (SWG)
Le Secure Web Gateway (SWG) sécurise les connexions Internet des utilisateurs.
Il contrôle la navigation web, bloque l’accès aux sites malveillants et filtre certains contenus.
Il contribue ainsi à limiter les risques liés au phishing, aux téléchargements dangereux ou aux logiciels malveillants.
Cette protection s’applique de manière homogène, quel que soit le lieu depuis lequel le collaborateur se connecte.
Le CASB
Le Cloud Access Security Broker (CASB) permet de sécuriser l’utilisation des applications cloud et des services SaaS.
Il apporte davantage de visibilité sur les usages. Il contrôle également les échanges de données sensibles.
De plus, il aide les entreprises à appliquer leurs politiques de sécurité sur l’ensemble de leurs services cloud.
Le CASB contribue ainsi à renforcer la maîtrise des données et des accès.
Le Firewall as a Service (FWaaS)
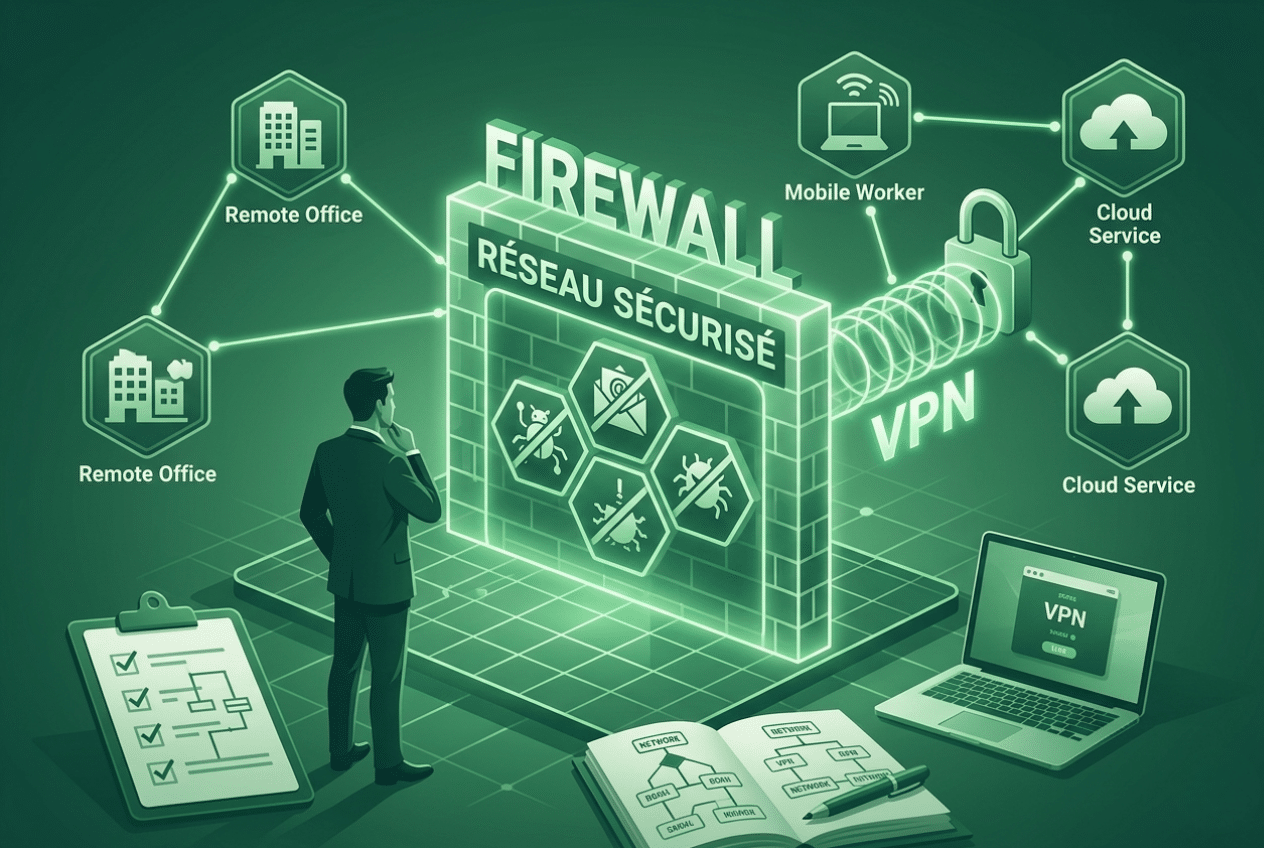
Le Firewall as a Service (FWaaS) déporte les fonctions de pare-feu dans le cloud.
Les règles de sécurité peuvent ainsi être appliquées de manière centralisée. L’entreprise n’a plus besoin de dépendre d’un équipement physique installé sur chaque site.
Cette architecture facilite l’administration. Elle améliore également la cohérence des politiques de sécurité.
Elle permet enfin de protéger plus efficacement les utilisateurs, y compris lorsqu’ils travaillent en mobilité.
Pourquoi l'architecture SASE répond-elle aux nouveaux besoins des entreprises ?
Les entreprises doivent aujourd’hui composer avec des environnements informatiques de plus en plus distribués.
Les collaborateurs alternent entre le bureau, le domicile et les déplacements professionnels. Dans le même temps, les applications sont réparties entre les infrastructures internes et différents fournisseurs cloud.
Il devient donc essentiel de garantir un accès sécurisé aux ressources de l’entreprise. Cet accès doit rester performant, sans multiplier les solutions de sécurité indépendantes.
L’architecture SASE répond à cette problématique grâce à une approche unifiée.
Le SD-WAN optimise les connexions et les flux réseau. Les briques de sécurité du SASE contrôlent ensuite les accès, les applications et les usages.
L’entreprise peut ainsi bénéficier d’une connectivité plus agile tout en renforçant la sécurité de son système d’information.
Cette approche permet aussi d’accompagner plus facilement l’évolution des usages numériques, sans remettre en cause l’ensemble de l’architecture existante.
Les bénéfices de l’architecture SASE pour les entreprises
Une sécurité homogène pour tous les utilisateurs
L’un des principaux avantages du SASE est d’appliquer les mêmes politiques de sécurité à l’ensemble des collaborateurs.
Que l’utilisateur soit au siège, dans une agence, en télétravail ou en déplacement, ses accès sont contrôlés selon les mêmes règles.
Cette homogénéité réduit les écarts de sécurité entre les différents environnements.
Elle permet aussi de garantir un niveau de protection constant sur l’ensemble du système d’information.
Une meilleure expérience utilisateur
Les architectures traditionnelles imposent souvent de faire transiter les connexions vers le siège avant d’accéder aux applications cloud.
Le fonctionnement peut augmenter la latence et dégrader les performances. Le problème est particulièrement visible pour les collaborateurs distants.
Avec une architecture SASE, les utilisateurs peuvent accéder directement aux applications via le point de présence le plus proche.
Le SD-WAN contribue également à améliorer cette expérience. Il sélectionne le chemin réseau le plus adapté en fonction des performances et de la disponibilité des connexions.
Les échanges sont ainsi plus fluides et les performances globales peuvent être améliorées, sans compromettre la protection des données.
Une administration simplifiée
L’architecture SASE centralise les fonctions de réseau et de sécurité.
Les équipes informatiques disposent ainsi d’une vision unifiée des accès, des équipements et des politiques de sécurité.
Cette centralisation facilite l’administration quotidienne.
Elle limite également les risques d’erreur de configuration et simplifie le déploiement de nouvelles agences ou de nouveaux utilisateurs.
Les politiques de sécurité peuvent être mises à jour de manière uniforme, sans intervenir individuellement sur chaque équipement.
Une architecture évolutive
Les besoins des entreprises évoluent rapidement.
Il peut s’agir de l’ouverture de nouveaux sites, du développement du télétravail ou de l’adoption de nouvelles applications cloud.
Grâce à son architecture cloud, le SASE accompagne ces évolutions avec davantage de souplesse.
Le SD-WAN apporte également cette flexibilité sur la partie réseau. Il permet notamment de combiner plusieurs types de connexions et d’adapter le routage aux besoins des applications.
Il devient ainsi plus simple d’intégrer de nouveaux utilisateurs, de nouveaux sites ou de nouveaux services sans repenser entièrement l’infrastructure.
Quelles entreprises sont concernées ?
Le SASE est parfois perçu comme une solution réservée aux grandes entreprises disposant de nombreux sites ou d’importantes équipes informatiques.
En réalité, cette approche peut répondre aux besoins d’organisations de toutes tailles.
Les PME qui utilisent des applications cloud, disposent de collaborateurs en télétravail ou possèdent plusieurs agences peuvent elles aussi tirer parti d’une architecture SASE.
En centralisant la gestion des accès et des politiques de sécurité, elles bénéficient d’une protection renforcée tout en simplifiant l’administration de leur infrastructure.
Les ETI et les entreprises multisites y trouvent également un moyen d’harmoniser leurs politiques de sécurité.
Elles peuvent aussi faciliter le déploiement de nouveaux sites et accompagner leur transformation numérique sans multiplier les équipements de sécurité locaux.
Le choix d’une architecture SASE dépend donc davantage des usages numériques de l’entreprise que de sa taille.
Dès lors que les collaborateurs accèdent à des ressources réparties entre plusieurs sites ou dans le cloud, cette approche peut apporter un gain en matière de sécurité, de performance et de simplicité d’exploitation.
Comment réussir un projet SASE ?
Évaluer l'existant
Avant d’engager un projet SASE, il est essentiel d’analyser l’infrastructure réseau existante.
Cette étape permet d’identifier les différents sites, les applications utilisées, les modes de connexion des collaborateurs et les équipements de sécurité déjà en place.
Il est également important d’évaluer l’architecture SD-WAN existante ou les besoins de modernisation du réseau.
Ce diagnostic facilite la définition d’une architecture cohérente et limite les risques lors de la migration.
Identifier les besoins métiers
Toutes les entreprises n’ont pas les mêmes contraintes.
Certaines privilégient la performance des applications cloud. D’autres accordent une importance particulière à la protection des données ou à la sécurisation des accès distants.
Une bonne compréhension des usages permet donc de sélectionner les fonctionnalités réellement utiles.
Elle évite aussi de mettre en place une architecture inutilement complexe.
Déployer progressivement
Le passage vers une architecture SASE ne nécessite pas de remplacer tous les équipements du jour au lendemain.
Dans la plupart des cas, le déploiement s’effectue progressivement.
L’entreprise peut par exemple commencer par moderniser ses connexions intersites avec le SD-WAN. Elle peut ensuite intégrer progressivement les différentes briques de sécurité, comme le ZTNA, le SWG, le CASB ou le FWaaS.
Cette approche permet d’avancer étape par étape.
Elle limite les impacts sur l’activité et permet aux équipes de s’approprier progressivement les nouveaux outils.
Se faire accompagner par un partenaire spécialisé
La mise en œuvre d’une architecture SASE fait converger plusieurs domaines : réseau, cybersécurité, cloud et gestion des identités.
Un accompagnement spécialisé permet d’évaluer les besoins de l’entreprise et de définir une architecture adaptée.
Il facilite également l’intégration avec les solutions déjà en place.
Cette approche favorise une transition maîtrisée. Elle permet aussi de maintenir un niveau de sécurité et de performance adapté aux enjeux de l’organisation.
Conclusion
Le SASE marque une évolution importante dans la manière de concevoir les infrastructures réseau des entreprises.
Il réunit les fonctions de connectivité et de cybersécurité au sein d’une même architecture. Il répond ainsi aux nouveaux usages liés au cloud, au télétravail et à la mobilité.
Dans cette architecture, le SD-WAN joue un rôle central pour optimiser et piloter les connexions réseau. Les différentes briques de sécurité viennent compléter cette connectivité pour sécuriser les utilisateurs, les applications et les données.
L’architecture SASE permet donc aux entreprises de construire une infrastructure plus agile, plus performante et mieux adaptée aux menaces actuelles.
Qu’il s’agisse d’une PME en pleine transformation numérique ou d’une ETI disposant de plusieurs sites, cette approche offre un cadre cohérent pour sécuriser les échanges et accompagner les évolutions futures du système d’information.
Vous souhaitez faire évoluer votre infrastructure réseau et renforcer la sécurité des accès de votre entreprise ? Nos experts vous accompagnent dans la définition et le déploiement d’une architecture adaptée à vos enjeux métiers.